

Praha - Desítkám tisíc tuzemských uživatelů mobilních zařízení s platformou Android hrozí napadení internetového bankovnictví. Stáhli si totiž aplikaci pro nahrávání hovorů QRecorder, která může být po aktualizaci zavirovaná. Obsažený škodlivý program Spy.Banker.AIX útočníkům umožňuje vzdálený přístup do bankovního účtu napadeného uživatele. Aplikace je běžně dostupná v oficiálním obchodě Google Play. Uvedla to dnes antivirová firma Eset, která škodlivý program odhalila.
Česká bankovní asociace (ČBA) dnes v tiskové zprávě uvedla, že některé české banky čelily v posledních dnech několika pokusům o zcizení peněz klientům. Podle České televize šlo o ČSOB, Raiffeisenbank a Českou spořitelnu. Klienti přišli o statisíce až miliony korun. Případ vyšetřuje policie. Český Google incident nechtěl komentovat, ale ČBA nyní podle svého sdělení jedná o odstranění aplikace z Google Play.
"Podařilo se nám zachytit nástroj na nahrávání hovorů QRecorder. Na základě naší interní analýzy můžeme říci, že původně legitimní aplikace byla tzv. ztrojanizovaná. To znamená, že po jedné z posledních aktualizací se z QRecorderu stal trojský kůň. Ten umožňuje útočníkům stáhnout do chytrého telefvnu s operačním systémem Android nebezpečný obsah, což se také děje," uvedl technický ředitel Esetu Miroslav Dvořák.
Škodlivý program v telefonu čeká na zašifrovaný příkaz z tzv. C&C serveru útočníka, na základě kterého vykoná požadovanou aktivitu. V první fázi škodlivý kód zjišťuje, zda jsou v telefonu aplikace, které mohou být pro útočníky zpeněžitelné a nemusí jít pouze o bankovní aplikace. Následně je do telefonu stažen modul, který vytvoří neviditelnou vrstvu nad cílovou aplikací, například internetovým bankovnictvím, a snímá přihlašovací údaje uživatele.
Útočníci dále mají přístup do sms zpráv, které jsou nejčastějším druhým ověřovacím faktorem při převodech peněz. Útočníkům tedy nic nebrání v tom, aby si vzdáleně posílali peníze z účtu napadeného uživatele na cizí bankovní účty bez jeho vědomí. Uživatel nevidí potvrzující SMS, kterou útočník na jeho mobilu přečetl.
Problém se u Raiffeisenbank podle mluvčí Petry Kopecké týká pouze jednotek případů. "Řešíme je individuálně a maximálně ve prospěch našich klientů. K žádným větším škodám nedošlo," řekla ČTK. V České spořitelně útok postihl dva klienty, kteří přišli o celkem 280.000 Kč. Aplikaci QRecorder mohou mít podle mluvčího banky Filipa Hrubého na svých telefonech nainstalovány nižší jednotky tisíc klientů.
"V tuto chvíli pečlivě monitorujeme odchozí platby na účtech našich klientů, kteří mají telefony s operačním systémem Android, přičemž v případě neobvyklých pohybů na účtu klienty okamžitě kontaktujeme. Radíme, aby aplikaci QRecorder okamžitě smazali ze svých telefonů. Klientům doporučujeme, aby namísto autorizačních SMS zpráv začali používat pro potvrzování plateb v internetovém bankovnictví mobilní aplikaci George klíč, která je proti hackerským útokům imunní," dodal Hrubý.
Útočníci pomocí tohoto programu cílí primárně na uživatele z České republiky, Polska a německy mluvících zemí. Respektive cílí na každého, kdo má přednastavenou českou, polskou či německou jazykovou lokalizaci operačního systému Android. Zaměření na české uživatele je přitom podle Dvořáka výjimečné.
Prostředí Android podle výkonného ředitele bezpečnostní firmy insighti Radovana Vacka již od počátku nabízí volnější bezpečnostní model, který umožňuje aplikacím si zažádat o oprávnění k nejrůznějším funkcím. Je pak na uživateli posoudit, jestli taková oprávnění udělí, či nikoliv. "Pro většinu uživatelů je tato otázka daleko za jejich technickou znalostí i znalostí problému. Je to podobné jako nutnost číst poznámky pod čarou ve smlouvách," uvedl.
Nejjednodušším řešením je podle odborníků aplikaci z mobilu odinstalovat. U stahovaných aplikací by si měli uživatelé obecně dávat pozor na její původ a zjistit si například i doporučení dalších uživatelů. Stažené aplikaci by pak měli v telefonu povolit jen minimální oprávnění s ohledem na jejich účel.
Trojský kůň, zaměřený na mobilní aplikace českých bankovních domů, se podle antivirových firem Avast a Eset objevil už loni v říjnu a listopadu. Cílem útoku tehdy byli zákazníci Air Bank, ČSOB a Sberbank. Program mimo jiné do mobilu instaloval falešné uživatelské rozhraní, které mělo být uloženo v aplikaci pravého mobilního bankovnictví. Jakmile uživatel zadal bankovní údaje, odeslaly se rovnou útočníkům. Všechny tři zmíněné banky ale loni odmítly, že by virus jejich klientům způsobil nějaké škody.
Související

Google po deseti letech vyhrál spor nad Oraclem o software pro systém Android

Čína se chystá zahájit antimonopolní vyšetřování Googlu
Aktuálně se děje
před 15 minutami
"Na válku musíme být nachystaní do 1000 dní." Británie radí lidem, jak se připravit
před 1 hodinou
Fiala v televizi varoval před ohrožením demokracie. Občané jsou zrušením poplatků nadšení, oponoval Okamura
před 2 hodinami
Statisíce demonstrantů, téměř tisíc zatčených. Francie zažila další noc plnou nepokojů
před 3 hodinami
Trump dostal po "šampiónovi čistého uhlí" další vymyšlenou cenu. Tetelil se blahem
před 5 hodinami
Spojené státy potají urychleně stahují diplomaty z Blízkého východu
před 6 hodinami
Americká předvolební kampaň se vyostřuje. Politici se uchylují k osobním útokům
před 6 hodinami

V noci začal v Evropě platit zimní čas
před 8 hodinami

Předpověď počasí na příští týden: Česko pokryjí mlhy, teploty místy klesnou pod nulu
včera
Ve StarDance skončila kaskadérka Hana Dvorská
včera

Sikorski zkritizoval Muska za míchání do politiky. Poslal ho na Mars
včera
V ulicích Francie jsou statisíce lidí, policie nasadila slzný plyn. Demonstruje se i v dalších evropských zemích
včera
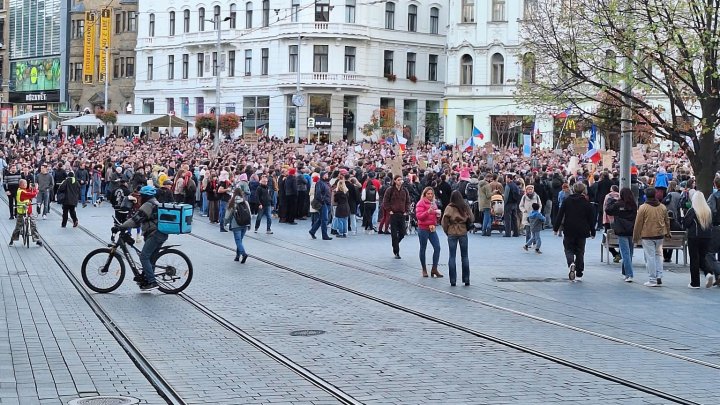
Po celém Česku se protestovalo proti změnám financování ČT. Kalousek a další nechtějí ze svých daní platit Okamuru
včera

Babiš přirovnal protesty před Sněmovnou k útoku na Kapitol. Pavel vyzval ke zklidnění emocí
včera
Ve Francii opět začínají nepokoje. Policie místy tvrdě zasahuje
včera
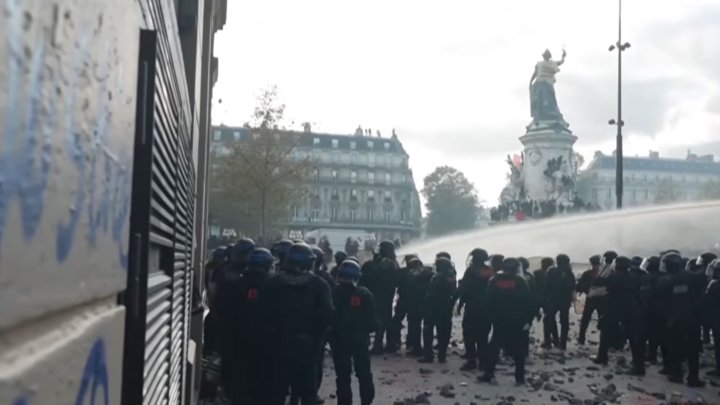
Francie se chystá na novou vlnu násilností. Povolala desetitisíce policistů
včera
Hitlerovo Orlí hnízdo vyhořelo. Podle odborníků zřejmě nepůjde zachránit
včera
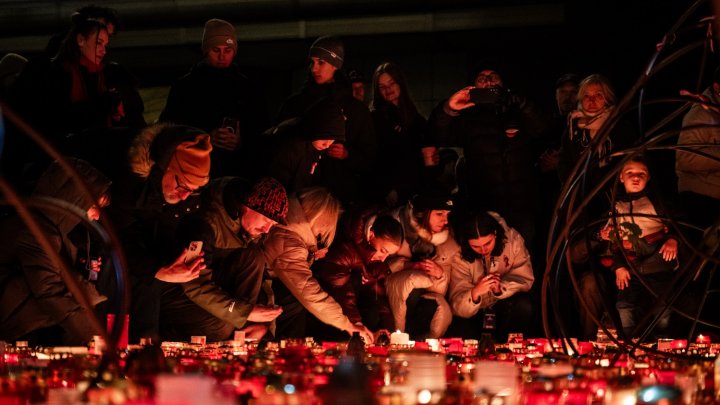
Ministerstvo kultury neposkytne dotaci na oslavy 17. listopadu. Lidé posílají miliony, přidal se i Kuba
včera

Vláda se mstí za prohrané volby, varuje Minář a svolává demonstraci
včera

Hitlerovo Orlí hnízdo zachvátil požár, policie zadržela podezřelého
včera
Návrh na zrušení koncesionářských poplatků ve Sněmovně úspěšně prošel prvním čtením
V Poslanecké sněmovně prošel vládní návrh na zrušení rozhlasových a televizních poplatků a přechod na financování České televize a Českého rozhlasu ze státního rozpočtu prvním čtením. Hlasování proběhlo v sobotu brzy ráno po mimořádně vyostřeném a protahovaném nočním jednání, které prosadila vládní koalisní většina složená z hnutí ANO, SPD a Motoristů sobě.
Zdroj: Libor Novák