

Praha - Přes 50 procent společností se setkalo s minimálně jedním případem úniku nebo ztráty dat. Většina bezpečnostních rizik ale nepřichází z vnějšku, nýbrž zevnitř firmy - podle dostupných statistik je až 80 procent všech IT rizik interních. Pouhých 20 procent pak spadá pod ohrožení firem zvenčí. „Paradoxně je ale ve firmách více pozornosti a zdrojů věnováno ochraně vůči externím hrozbám, a jsou tak implementovány jen softwary typu antivirus či firewall. To je samozřejmě dobře, ale podcenění chyb ve vlastních řadách je obrovské,“ komentuje situaci Jakub Mahdal, spoluzakladatel a ředitel společnosti Safetica.
Ačkoli za poslední dva roky narostl počet zveřejněných úniků dat o 40 procent, o tomto typu hrozby se příliš nemluví. To potvrzují i zjištění britské obdoby Úřadu pro ochranu osobních údajů (Information Commissioner's Office), která během posledních pěti let zaznamenala nárůst úniků dat o 1 600 procent. Pokud "prosáknou" mimo firmu data kvůli chybě zaměstnance poškozeného subjektu, nejde většinou o záměr. Pod úmyslnou krádež dat spadá "jen" 20 procent případů.
Plných 80 procent úniků je tak způsobeno nechtěně. „Podle amerického Ponemon Institute dosahují v těchto případech škody výše okolo 13 milionů korun za jeden incident. Firmy i zaměstnanci berou ale tuto hrozbu na lehkou váhu a neuvědomují si, že únik může společnost i položit a lidé kvůli zdánlivé prkotině přijdou o práci," uvádí Mahdal. Nejčastěji k úniku dojde pouhým překliknutí při odesílání e-mailu, ukládáním nezašifrovaných dat na veřejné servery, nebo ztrátou flash disku.
„Přitom zaměstnanci jsou ze zákona povinni dodržovat předpisy a také odpovídají zaměstnavateli za škodu zaviněnou porušením svých povinností. Jsou povinni chránit majetek firmy i před poškozením nebo ztrátou. Na druhou stranu mají často i společnosti nedostatečně stanovené priority a bezpečnostní politiky. Realita je taková, že v mnoha firmách je z rozpočtu věnováno více na kávu, než na zabezpečení dat," uzavírá Mahdal.
Na základě svých zkušeností sestavila společnost Safetica seznam základních chyb, které zaměstnanci dělají a jimž by se měli vyvarovat. Už jen dodržování tohoto desatera sníží riziko, že se některému zaměstnanci podaří poškodit vlastní podnik. Firmy by se ale měly zároveň chránit dalšími vhodnými softwarovými i organizačními prostředky. Sebelepší záměr může přijít nazmar, pokud se zaměstnanci nechovají podle základních bezpečnostních zásad:
1) Lidé považují e-mail za důvěrný kanál – Pokud musíte obchodnímu partnerovi nebo klientovi poslat citlivé údaje, využijte pro jejich ochranu šifrování. Dávejte pozor na našeptávače adres, jejich užívání je občas zrádné.
2) Mazat data přesunutím do koše nestačí – Soubory odstraněné do koše nebo prostým smazáním ve skutečnosti zůstávají na disku, odkud je snadno získá každý student informatiky. Opravdu bezpečně lze data smazat opakovaným přepsáním disku, které zajistí datové skartovačky.
3) Pracovní počítač někdy poslouží i dětem na hraní – Půjčovat služební počítač dětem je značně riskantní, pokud firemní dokumenty neukládáte například na zabezpečený oddíl disku. Děti mohou během pokusů nevědomky nahrát veřejně citlivé dokumenty na Facebook či jinam na internet, anebo dokonce smazat.
4) Data na USB či notebooku nejsou zašifrována – Ztráta USB disku nebo ukradení tašky s notebookem je dílem okamžiku. Přitom hodnota těchto zařízení je většinou zanedbatelná ve srovnání s hodnotou informací na nich přenášených.
5) V kavárně se na wifi klidně připojí skoro každý – Ne každá volná wifi síť například v restauraci či na benzínce je bezpečná a vhodná pro posílání citlivých informací. Choulostivá data je ale nutné posílat pouze přes ověřená připojení.
6) Na sociálních sítích lidé napíší cokoli, nejen o sobě – Dávejte si pozor, jaké informace sdílíte, nejen o sobě, ale i o vaší firmě. Stačí zdánlivé maličkosti, z nichž si někdo cizí dá dohromady obrázek o fungování vaší firmy a jejím zabezpečení dat. A že si vašich stížností na firmu všimne váš šéf, je vlastně ta lepší varianta.
7) Do koše v kanceláři jsou vyhazovány i firemní dokumenty – Odpadkové koše, zvláště ty na tříděný odpad, jsou vítaným zdrojem interních firemních dokumentů. Kvůli poradě vytištěná firemní strategie tak do koše určitě patří jen ve skartované verzi.
8) Lidé používají stále stejná a krátká hesla – Hesla typu Klárka či Sexysamec bezpečná skutečně nejsou - volte spíše delší než 10 znaků a rozhodně jiné do každého systému. Pokud na hesla nemáte mnemotechnickou pomůcku (např. první písmena sloky písně), používejte softwarového správce hesel.
9) Zaměstnanci zpřístupní počítač i neznámým servisním technikům – Osoby prezentující se jako zaměstnanci servisních služeb (kontrola klimatizace, výměna tiskárny) je nutné důkladně prověřit a dohlížet na jejich činnost. Rozhodně nikomu cizímu neposkytujte pod žádnou záminkou přístup k vašemu počítači nebo vaše přístupové údaje. Případná škoda je pak snadno stopovatelná k vám.
10) Bezpečnostní politika firmy je porušována – Účinek všech bezpečnostních opatření stojí a padá se zaměstnanci. Mnozí v dojmu zbytečné byrokracie nedodržují pravidla pro bezpečnou práci s firemními dokumenty, překvapivě často si tato pravidla ani nepřečtou.
Související

Politico: V Praze a v Litvě operovala ruská teroristická síť zaměřená na spojence Kyjeva, rozkazy dostávala z Kremlu

Japonsko má problém. Rusko proměnilo zemi v doupě špionů
Aktuálně se děje
včera
Kyiv Post: Česko plánuje předat Ukrajině šestnáct moderních cvičných a bojových letounů
včera

Ruské úřady vynakládají na utajování skutečných ztrát ve válce enormní úsilí
včera

Ve Washingtonu se střílelo, dva mrtví a čtyři zranění
včera

Žádná elektřina, voda ani topení. Po ruských útocích trpí na Ukrajině miliony civilistů
včera
Šéf nejbohatší firmy světa rezignoval. Jensen Huang po milostných aférách odchází z Nvidie
včera

Vojenská verze Starlinku na Ukrajině opět nefunguje. Rychlost Starshieldu je limitovaná
včera

Thunbergová na COP31: Planeta neumírá, je úmyslně zabíjena těmi, kdo mají lidstvu přijít na pomoc
včera

Španělsko se po 14 letech ocitlo ve stávce. Lidé masově protestují kvůli krizi bydlení
včera
Izrael se po volbách ocitl v politické krizi. Eisenkot plánuje sestavit krizovou vládu
včera

Místo letadel vzdělávací instituce. Tisíce evropských škol obdržely výhrůžky bombou
včera
Změna klimatu je ohrožením pro všechny státy světa. Plošné ničení se stalo realitou, varoval Miliband na COP31
včera

Počasí bude o víkendu chladné, objeví se ranní mrazíky
11. listopadu 2026 21:06
Okamura vysvětlil, proč ministerstvo pod vedením SPD nepustilo vojáky na evropské cvičení
11. listopadu 2026 19:45
Zemřel ruský velvyslanec v USA Alexandr Darčiev. Příčinu smrti Moskva tají
11. listopadu 2026 18:26

Rázná slova lídrů na COP31: Nastal čas se probudit, jinak svět v dosavadní podobě skončí
11. listopadu 2026 17:08

Čeští vojáci se nezúčastnili společného cvičení evropských armád v Polsku. Podle Pavla je to nešťastné
11. listopadu 2026 15:55
Druhý den mírových rozhovorů skončil. Rusko s Ukrajinou vyjednalo rozsáhlou výměnu zajatců
11. listopadu 2026 14:38

Sněmovna reprezentantů těsnou většinou zablokovala snahu o impeachment Hegsetha
11. listopadu 2026 13:20
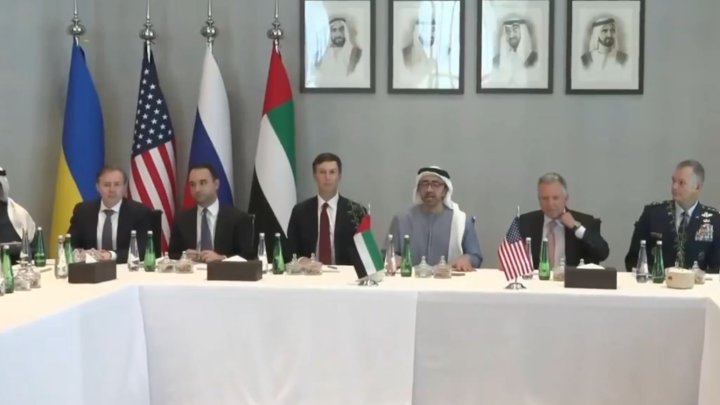
Druhý den mírových jednání: Kyjev odmítnul americký návrh na překreslení ukrajinských hranic
11. listopadu 2026 12:03
Piráti v Praze míří do opozice. Primátorem bude Petr Hlaváček
Po pěti týdnech náročných vyjednávání je na pražské politické scéně definitivně jasno a po osmi letech vládnutí odcházejí dosavadní pirátští zástupci do opozice. Vítězné hnutí STAN se dohodlo na vytvoření nové koalice se SPOLU pro Prahu a uskupením Praha sobě, přičemž budoucím primátorem metropole se má stát dosavadní náměstek Petr Hlaváček.
Zdroj: Libor Novák