

MAGAZÍN - Nedávný kybernetického útok nevídaného měřítka zanechal svět v šoku. Podle posledních šetření bezpečnostních firem Symantec a Kaspersky Lab má jedna z prvních verzí viru část kódu společnou s některými programy používanými skupinou Lazar (Lazarus Group), která je krycí hlavičkou pro severokorejské hackery. Bezpečností firma FireEye ve své zprávě upozorňuje, že Severní Korea není jediným asijským státem, který využívá hackerů k útoků na své konkurenty.
FireEye od roku 2014 sledovala alespoň deset oddělených útoků provedených organizací známou jako OceanLotus nebo APT32. Cíle zahrnovaly členy médií a soukromé a veřejné organizace z Německa, Číny, USA, Filipín, Spojeného království a Vietnamu. Podle FireEye za útoky stojí vietnamští hackeři napojení na vietnamskou vládu. Spolčenost tak soudí, protože útoky byly v souladu s zájmy této vlády a zahrnovaly mimo jiné jak vietnamské disidenty, tak čínské organizace a instituce.
Nick Carr z firmy FireEye, který napsal zprávu, připustil, že mezi hackerskou skupinou a vietnamskou vládou neexistuje žádná přímá vazba. Přesto se domnívá, že takové spojení zřejmě existuje vzhledem k povaze útoků a vybraných cílů. „ APT32 získal informace o personálů a jiné údaje od napadených organizací, které měly malé využití pro jakoukoli jinou stranu než pro vietnamskou vládu," uvedl Carr ve svém prohlášení pro TechCrunch. „Navíc, zdá se, že načasování útoků APT32 koresponduje s obchodními schůzkami mnoha jeho obětí s vietnamskou vládou ohledně regulačních záležitostí."
Vietnamská vláda takové obvinění odmítla. „Vietnamská vláda nepovoluje žádnou formu kybernetických útoků proti organizacím nebo jednotlivcům. Všechny kybernetické útoky nebo ohrožení kybernetické bezpečnosti musí být odsouzeny a vážně potrestány v souladu s předpisy a zákony, " řekl mluvčí vietnamské vlády agentuře Reuters.
Podle Carreho kybernetické útoky spáchané Vietnamem ukazují na širší trend mezi menšími národy, kteří využívají kybernetických útoků k získání výhod nad svými politickými či obchodními konkurenty . „Zatímco aktéři z Číny, Íránu, Ruska a Severní Koreje jsou i nadále nejaktivnějšími hrozbami kybernetické špionáže, které FireEye sleduje a na které reaguje, APT32 odráží rostoucí počet nových zemí, které tuto dynamickou schopnost přijaly," uvádí Carr.
Kybernetické útoky jako zbraně hromadného dopadu
Podle všeho útoky APT3 nejsou spojeny s obrovskou vlnou globálních kybernetických útoků známých jako WannaCry, která se zprvu přičítala skupině Shadows Brokers. Podle bezpečnostních firem Symantec a Kaspersky Lab za útokem zřejmě stojí skupina Lazarus Group, spojená s vládou KLDR. Byla to tato skupina, která v roce 2014 uveřejnila tajné materiály filmového studia Sony Pictures, podle všeho jako odvetu za satirický film Interview (The Interview), namířeného proti severokorejskému vůdci.
Kód použitý skupinou je podle odborníků z Kaspersky Lab velmi podobný tomu, který byl užit ve WannaCry. Sdílený kód nemusí vždy znamenat, že za útokem stojí stejná skupina. Úplně jiná hackerská skupina může jednoduše znovu použít kód Lazarus Group jako „falešnou vlajku“ na zmatení každého, kdo by se skupinu pokusil vystopovat. Protože ale tento sdílený a dříve použitý kód byl odstraněn z pozdějších verzí WannaCry, dá se soudit, že za útokem skutečně mohla stát Lazarus Group, pokoušející se skrýt svou přítomnost.
„Tato úroveň sofistikovanosti je něco, co se obecně nenachází v kybernetickém světě,“ píše na svém blogu firma Kaspersky. „ Je to něco, co vyžaduje přísnou organizaci a kontrolu ve všech fázích provozu. To je důvod, proč si myslíme, že Lazarus není jen další pokročilá vytrvalá hrozba," dodává firma, která objevila, že útoky pocházejí z IP adres v KLDR.
Lazarus Group zřejmě využila záznamů o zranitelných místech v populárních programech a informací o kybernetických zbraní shromážděných americkou národní bezpečnostní agenturou NSA. Skupina Shadow Brokers v srpnu 201 tyto informace zveřejnila a učinila je tak dostupné pro všechny organizace operující na poli kybernetického zločinu.
Zajímavou skutečností je, že názvy obou skupin mají co do činění s populární sérií počítačových her sci-fi Mass Effect. V herní trilogii vystupovala tajemná postava obchodníka s informacemi, známého jako Stínový prostředník (Shadow Broker). V druhém dílu trilogie je hlavní hrdina oživen tajnou skupinou Cerberus v rámci tzv. Projektu Lazar (Lazarus Project). American Center for Democracy upozorňuje, že kybernetické útoky jsou používány jako zbraně hromadného dopadu (Weapons of Mass Effect - WME). Na rozdíl od zbraní hromadného ničení, zbraně hromadného dopadu se nemusí nutně uchylovat k úplnému zničení, ale k narušování ekonomického potenciálu a sociálních vazeb (WME tak může být např. panika rozšiřovaná médii o možném teroristickém útoku).
Související

Německo a Francie si předvolaly ruského velvyslance. Na kyberútoky odpovíme, vzkazují Moskvě

Podvodníci lákají na 240 tisíc korun. Vydávají se za nás, upozornila ČSSZ
Hackeři , Kybernetická bezpečnost , Severní Korea (KLDR) , vietnam , WannaCry
Aktuálně se děje
před 30 minutami

Americká armáda stáhne z Evropy až polovinu vojáků
před 30 minutami

Psychiatr Cimický má definitivně zamířit za mříže
před 1 hodinou

V Rusku začaly parlamentní volby, které opět vyhraje vlání strana. Opozice se účastnit nesmí
před 1 hodinou

OSN: Útok na školu v Íránu byl zřejmě válečný zločin. USA to nezajímá
před 2 hodinami
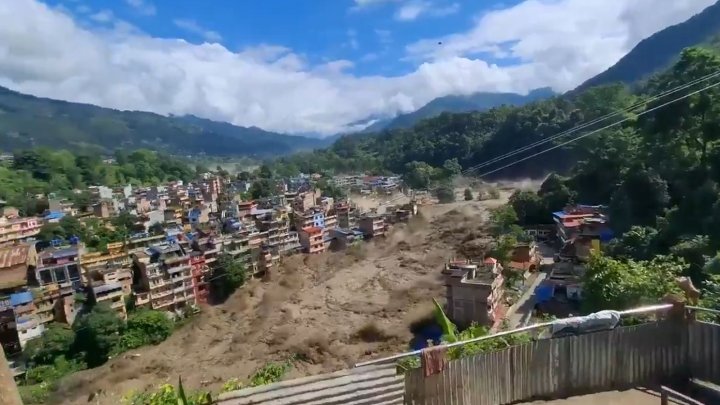
Lidé platí životy za krizi, kterou nezpůsobili. Nepál po katastrofě požádal OSN o finanční injekci
před 3 hodinami

Putin alibisticky označil dnešní volby za ukazatel veřejné podpory pro válku na Ukrajině
před 4 hodinami

Počasí do konce týdne. Neděle ještě může být letní
včera

Mohl ji zabít fentanyl. Smrt herečky Hayden Panettiere se konečně objasňuje
včera

Denia s Amem budou mít českého pobočníka. Podle očekávání se jím stal Radek Bejbl
včera

Důchody asi porostou méně. Očekávání statistiků se totiž nenaplnila
včera

Špatná zpráva pro Olomouc. Zemřel místní úspěšný podnikatel Richard Morávek
včera

Tusk varoval před možnými ruskými provokacemi v Polsku a Pobaltí
včera

Slovensko eviduje další útok medvěda na člověka. Lidé mají být opatrní
včera

Slavia stále čeká na první výhru v Lize mistrů. Proti Lens však i v oslabení vedla
včera

Přelomový krok i model pro další státy. Co experti a politici očekávají od spolupráce EU s Kanadou?
včera

Záměrně lhala, obcházela bezpečnostní omezení... OpenAI zveřejnila další případy znepokojivého chování AI
včera

Trump prohrál další boj. Fed poprvé za tři roky zvýšil základní úrokovou sazbu
včera
Česko bude poprvé v historii předsedat Radě OECD
včera

Válka USA s Íránem se blíží ke konci, začali jsme jednat, tvrdí Trump. Teherán to popřel
včera
Pavel podepsal evidenci tržeb, vetoval zákon o státních zaměstnancích
Prezident republiky Petr Pavel rozhodl o trojici legislativních předloh, které prošly parlamentním procesem. Dva předložené zákony hlava státu podepsala, zatímco klíčovou reformu státní správy vrátila k novému projednání Poslanecké sněmovně. Prezident vyjádřil výrazné výhrady jak k samotnému obsahu odmítnutého předpisu, tak ke způsobu jeho schvalování ze strany zákonodárců.
Zdroj: Libor Novák